Verwandelt die 45-Sekunden-Unwiederbringlichkeit bei APP-Fraud & Romance Scams in ein 15-Minuten-Rettungsfenster für Kernbanken — bei 100% SEPA Instant Scheme-Finalität (< 50ms pacs.002 ACSC) und lückenloser P-Konto-Immunität.
Bei Authorized Push Payment (APP) Fraud (CEO-Fraud, Love Scam, Krypto-Betrug) autorisiert das Opfer die Zahlung freiwillig. Die Absenderbank kann sie nicht stoppen. Das Geld landet in Sekunden auf einem Mule-Konto bei der Empfängerbank — und verschwindet sofort.
Sobald die Gutschrift via SEPA Instant verbucht ist, räumen automatisierte Bot-Sweeper das Mule-Konto innerhalb von 15 bis 45 Sekunden über Krypto-Exchanges, regulierte On-Ramps oder Neobanken leer.
Nach BGH XI ZR 559/20 haften Banken auf Schadensersatz, wenn ein berechtigter camt.056 Recall wegen schuldhaft verzögerter Bearbeitung ins Leere läuft. EBA/GL/2021/02 verpflichtet zur deterministischen Mule-Erkennung.
Herkömmliche Fraud-Engines (FICO, SAS) arbeiten mit trägen Datenbank-Queues (30–120s Latenz). Bis ein Alarm im Alert-Dashboard erscheint, ist der Krypto-Drain längst unumkehrbar abgeschlossen.
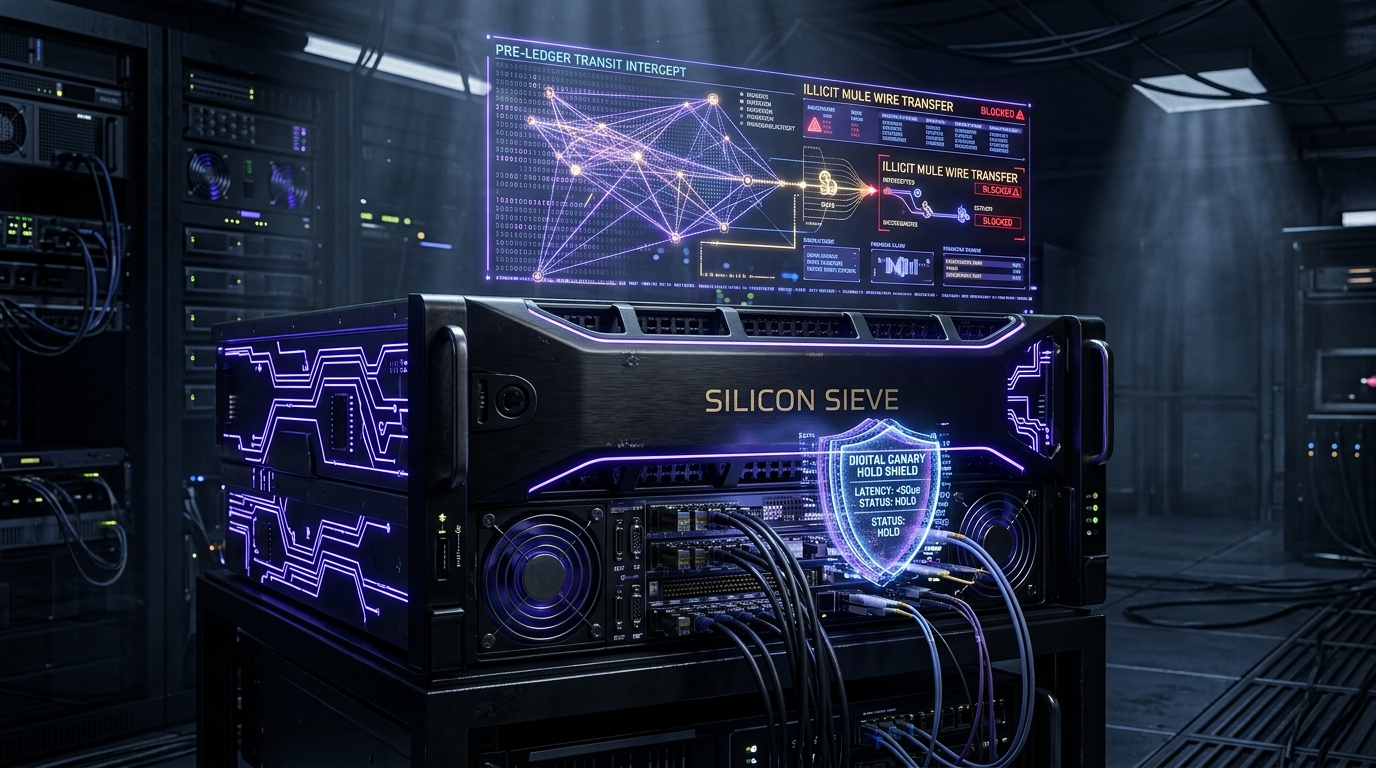
Silicon Sieve löst das Dilemma durch die strikte Trennung von Interbanken-Settlement und internem Ledger-Zustand. Das Scheme-SLA wird auf die Millisekunde erfüllt, während die Beute gesichert bleibt.
Das Clearing-Gateway quittiert das pacs.002 ACSC unverzüglich an TIPS oder EBA Clearing RT1. Die Zahlung gilt im Interbanken-Verhältnis als unwiderruflich abgerechnet.
Im Core Ledger wird der Buchungssaldo sofort erhöht (+10.000 €). Nur das verdächtige Zugangsdelta wird für 15 Minuten im verfügbaren Saldo reserviert.
Mule-Netzwerke nutzen nicht nur SEPA Instant, um Gelder abzuziehen. Silicon Sieve überwacht alle 5 Auskehr-Kanäle des Kernbankensystems synchron.
Vollständige Konformität mit BGB, ZPO, DSGVO und europäischen Clearing-Vorgaben. Rechtlich begutachtet für den sorgenfreien Bankbetrieb.
| Regulatorische Norm | Regelungsbereich | Silicon Sieve™ Architektur-Lösung | Status |
|---|---|---|---|
| EPC SCT Inst Rulebook § 4.2.2.4 | 10s Abwicklungsfrist & pacs.002 Bestätigung | ACSC Bestätigung wird unverzüglich in < 50 ms gesendet. Scheme-Settlement unberührt. | 100% KONFORM |
| § 850k ZPO & § 850b ZPO | P-Konto Schutz & Existenzminimum | 3-Stufen Fail-Exempt Matrix: Gesetzlicher Grundfreibetrag (1.573,84 € ab 1. Juli 2025), SALA (Gehalt), PENS (Rente) und SSBE sind strikt unantastbar. | FAIL-EXEMPT |
| BGH XI ZR 559/20 | Zivilrechtliche Verzugshaftung bei camt.056 Recalls | Geld verbleibt auf dem Konto; eingehende Recalls können sofort mit pacs.004 FRAD bedient werden. | HAFTUNGSSCHUTZ |
| EBA/GL/2021/02 Title II | Mule-Account Überwachungspflichten | Deterministische In-Memory Identifikation von Transit-Mules ohne manuelle Verzögerung. | AUDIT PASS |
| DSGVO Art. 35 & Art. 22 | Datenschutz-Folgenabschätzung & Nicht-Diskriminierung | Kryptografische In-Memory-Pseudonymisierung; mathematisch erklärbare Risikovektoren ohne Blackbox-KI. | DPIA READY |
| DORA Verordnung (EU 2022/2554) | Digitale operationelle Resilienz & Drittparteirisiken | 100% souveräne On-Premises Native-Engine im Arbeitsspeicher. Null US-Cloud-Abhängigkeit. | AIR-GAPPED |
Das vollständige, 20-seitige Architektur- und Rechtsgutachten für Vorstände, Chief Risk Officers (CRO), IT-Architekten und Compliance-Leiter führender europäischer Finanzinstitute.
Geben Sie Ihre geschäftlichen Kontaktdaten ein. Ein persönlicher Zugangslink wird Ihnen für die sichere Reader-Enklave per E-Mail zugestellt.
Wir verlangen keinen Blindflug. Banken evaluieren Silicon Sieve in einer risikofreien 3-Stufen-Roadmap vollständig lautlos neben dem produktiven Zahlungsstrom.
Die Engine lauscht rein lesend an einer Kafka- oder MQ-Kopie des Zahlungsverkehrs. Null Schreibzugriff auf das Kernbankensystem, null Latenzbeeinflussung, exakte Messung von Erkennungsrate und Alert-Budget.
Aktivierung des Canary Holds für ein eng begrenztes Pilot-Portfolio. Jeder Eingriff erfordert eine Vier-Augen-Freigabe via Ed25519-Signatur des Bank-SOCs. Volle Kontrolle bei jedem Schritt.
Vollautomatischer Echtzeit-Betrieb (< 50 µs). Ausgestattet mit einem atomaren Hardware-Killswitch (< 1 ms Fail-Open Bypass) im Falle von Kernbank-Anomalien.
Präzise Antworten für Bankvorstände, Risiko- und IT-Verantwortliche.
GAMPERLAB™ sucht aktuell ausgewählte Kernbanken zur gemeinsamen Evaluierung unserer In-Memory-Abwehr gegen Romance Scams, Enkeltrick, Schockanrufe und APP-Fraud (inkl. Forschungsbeitrag & Pilot-Vergütung). Fordern Sie das technische Whitepaper-Dossier für den GAMPERLAB™ Reader an oder starten Sie direkt den vertraulichen Austausch.
Vertrauliche Kommunikation direkt mit dem Gründer & Chefarchitekten Manfred Gamper.